

Spamschutz für Formulare
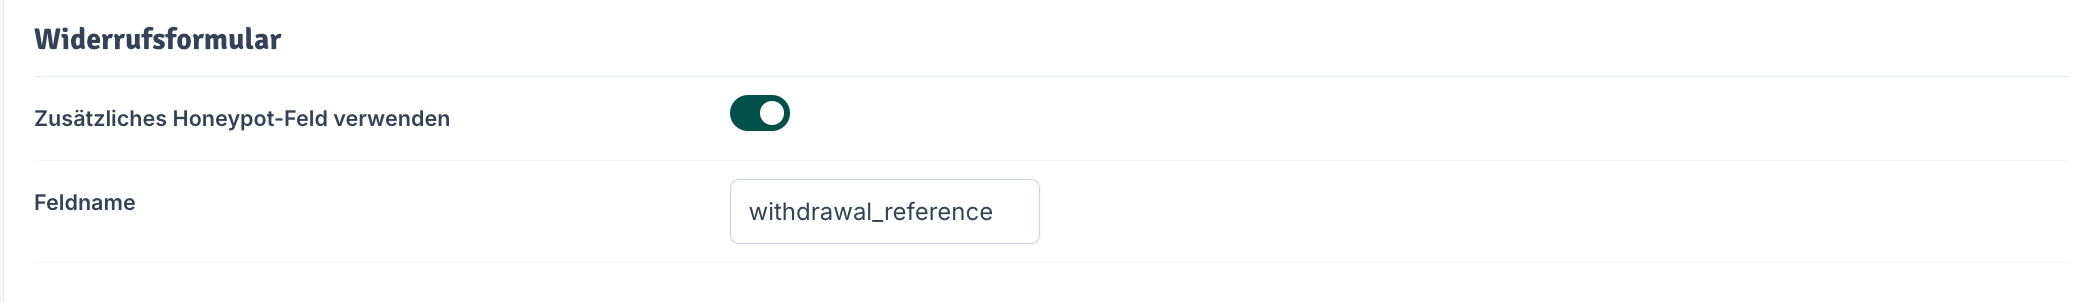
Der JTL-Core bringt für das Widerrufsformular bereits ein verstecktes Honeypot-Feld mit. Dessen Feldname steht offen im Quellcode und ist Bots, die gezielt gegen JTL-Shops laufen, bekannt, sie lassen das Feld einfach leer. Hier lässt sich ein zusätzliches Feld mit eigenem Namen aktivieren. Das Feld ist für Kunden unsichtbar und für Screenreader nicht vorhanden. Das Core-Feld bleibt aktiv.Widerrufsformular
boolean
Füllt ein Bot das versteckte Feld aus, wird die Einreichung ohne Meldung verworfen, kein Eintrag, keine E-Mail. Treffer werden im Normalbetrieb nicht protokolliert, zur Fehlersuche lässt sich das Log-Level auf debug setzen.
string
Sollte zu den echten Feldern des Formulars passen (
withdrawal_name, withdrawal_order, …) und darf kein von Browsern automatisch ausgefülltes Feld nachahmen, also kein phone, email, name, street oder website. Sonst füllt der Passwortmanager echter Kunden das Feld aus und deren Widerruf wird verworfen.Ein Honeypot fängt Bots, die Formulare stumpf ausfüllen. Bots, die die Seite tatsächlich rendern, erkennen jedes versteckte Feld, dagegen hilft kein Honeypot. Bleibt der Spam trotz aktivierter Option bestehen und zeigt das Log kaum Treffer, liegt genau dieser Fall vor.